
先日の情報からもGoogleはPixel 11シリーズ含めてAndroid 17 QPR 1の配信を開始しています。さらに最新のセキュリティパッチを包括しており、多数のセキュリティ問題も改善しています。
今回9To5Googleによると5Gモデムが原因でPixelに深刻な不具合が発生していた投稿されていたので簡単にまとめたいと思います。
モデムが原因。
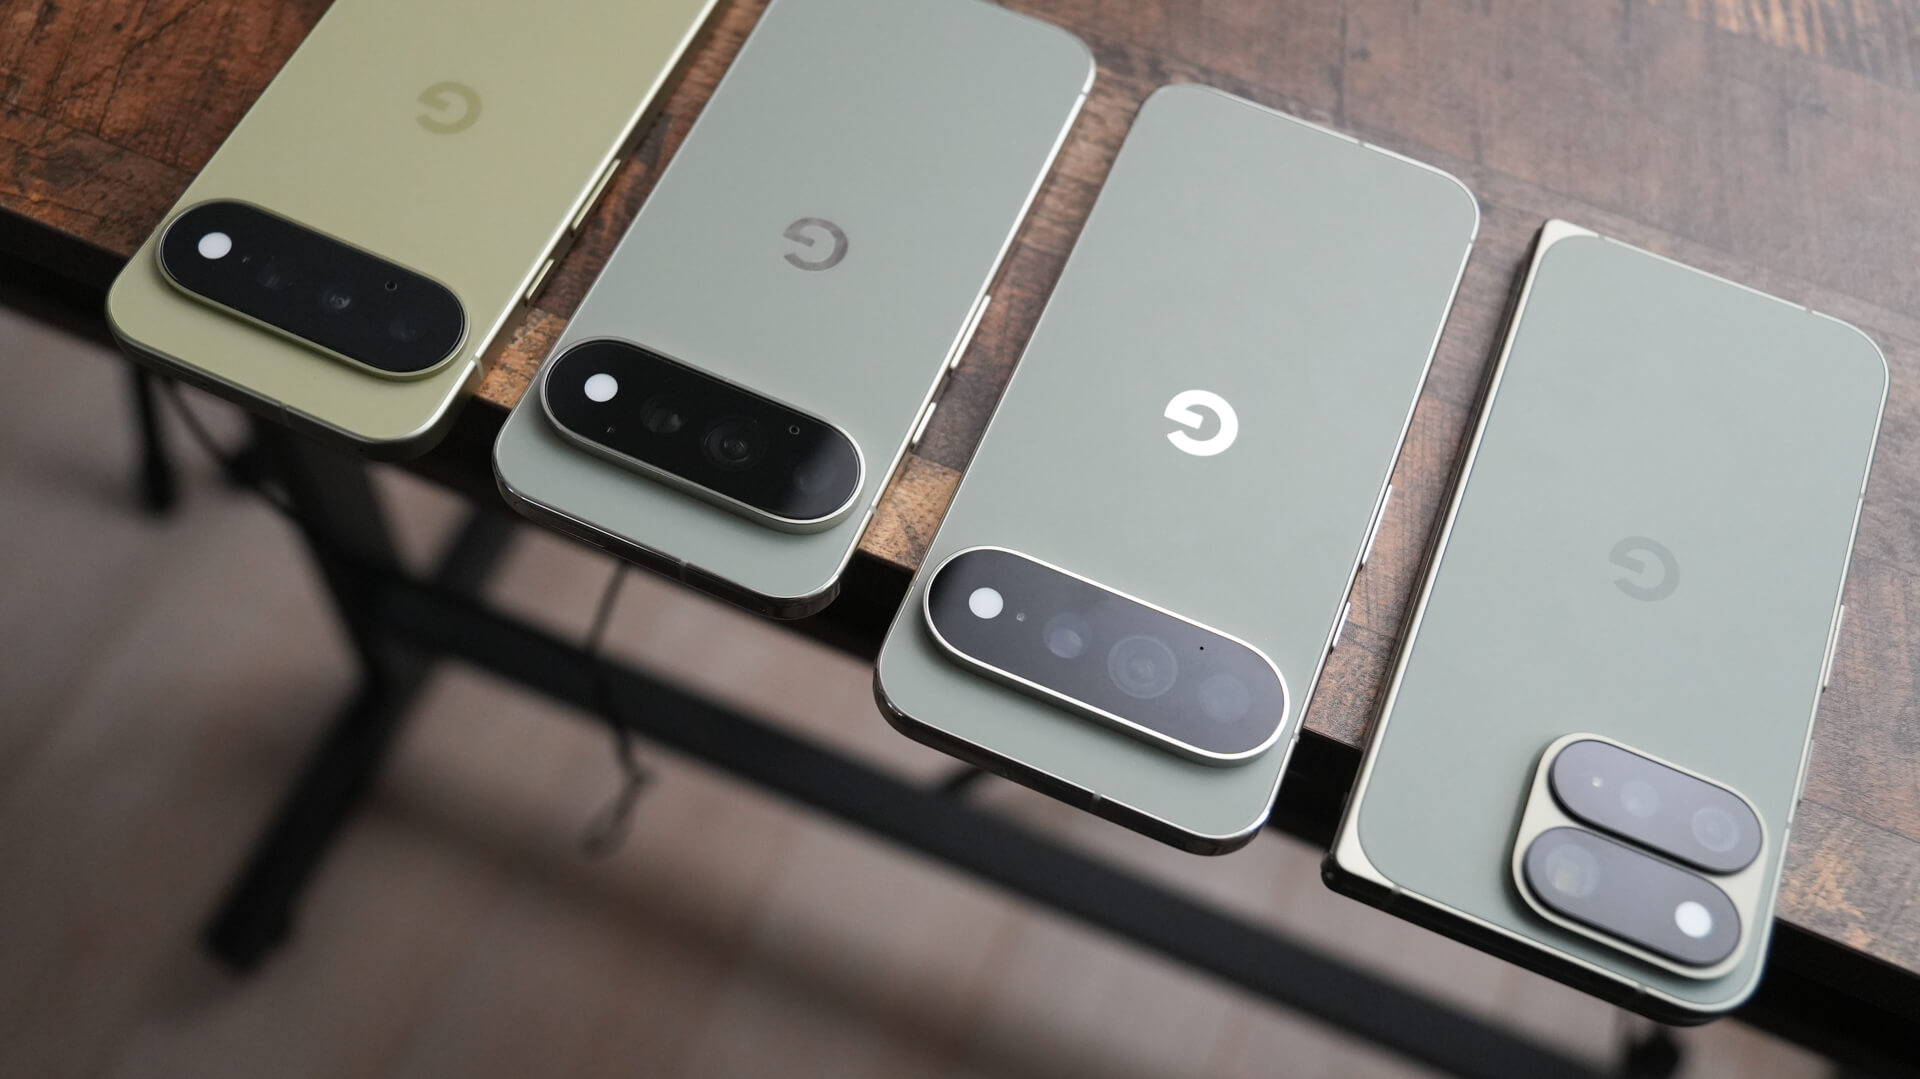
今回の情報によると5Gモデムが原因でGoogle Pixelに深刻なセキュリティ問題が発生していたとしており、まとめると以下のようになります。
| 分析セグメント | 報道内容・脆弱性詳細 | セキュリティ上の影響・解説 | |
|---|---|---|---|
| ⚠️ 1. 脆弱性の概要 (CVE-2026-58704) |
• 対象領域:セルラーモデム(Cellular Modem)のコードにおけるロジックエラー。
• 影響:追加の実行権限なしで、近接/隣接ネットワークからリモートで権限昇格が可能。
• 特徴:ユーザーの操作(リンクのクリック等)を必要としないゼロクリック攻撃が可能。
|
🚨 危険度「極大」: ユーザーが気付かないうちに通信モデム経由で端末が侵入される非常に凶悪な脆弱性。 |
|
| 🎯 2. 実際の悪用状況 (ゼロデイ攻撃の確認) |
• Googleは2026年9月のセキュリティ更新(全200件超の修正)のうち、本件が「限定的かつ標的型の攻撃(In the wild)」に実際に悪用されたことを確認。
• 具体的なハッキングの手法や対象となったPixelの正確なモデルは公表されていない。
|
⚠️ 実際に被害が発生: 理論上のリスクではなく、特定のターゲットに対するハッキングに利用されていた。 |
|
| 🏛️ 3. CISAの警告と報道 (米政府機関の対応) |
• CISA(米政府機関):「悪用が確認された脆弱性(KVE)」に登録し、サイバー攻撃者の頻繁な侵入経路となる重大なリスクと警告。
• TechCrunch報道:Googleに対して誰がどのように悪用していたか問い合わせを行ったが、現時点で回答は得られていない。
|
💡 連邦組織への脅威: 国家レベルや高度なサイバー攻撃者による標的型ハッキング手段として警戒されている。 |
|
| 🛡️ 4. 解決策・修正方法 (2026年9月パッチ) |
• 現在配信中の「2026年9月セキュリティパッチ」を適用することで、このモデム脆弱性は修正される。
• すべてのPixelユーザーに対して速やかなアップデートを推奨。
|
✨ 即時アップデート必須: 端末設定の「システムアップデート」から最新セキュリティ状態へ即時更新が必要。 |
|
| 💡 5. 総評・まとめ |
• 結論:Pixel端末のセルラーモデムに存在したCVE-2026-58704は、操作不要で侵入できる「ゼロクリック」かつ「実際に攻撃に悪用された」極めて危険な脆弱性である。Googleは2026年9月のセキュリティアプデで対処を完了しており、利用者は被害を防ぐために一刻も早いアプデ適用が求められる。
|
||
少なくとも脆弱性を通じて攻撃を受けていたことを明らかにしています。ただ9月のアップデートを適用することで修正されるとしています。何より脆弱性があったのは残念ですが、Google Pixelはアップデートがこまめに配信されることからも即時修正されるのは魅力だと思います。
PR)購入は待ち時間不要のオンラインショップがおすすめ!
| docomoはこちらで! | auはこちらで! |
 |
|
| SoftBankはこちらで! | 楽天はこちらで! |
|
 |
| LINEMOはこちらで! | ahamoはこちらで! |
|
|
| UQ nobileはこちらで! | Y!mobileはこちらで! |
|
|
| Samsung オンラインショップはこちらで! | Amazonはこちらで! |
|
|


